Domain lctf.de kaufen?
Wir ziehen mit dem Projekt
lctf.de um.
Sind Sie am Kauf der Domain
lctf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain lctf.de kaufen?
Kann man seine Patientendaten löschen lassen?
Ja, Patienten haben das Recht, ihre persönlichen Daten löschen zu lassen. Dies wird durch das Recht auf Vergessenwerden im Rahmen der Datenschutzgesetze ermöglicht. Es ist jedoch wichtig zu beachten, dass es bestimmte Ausnahmen geben kann, zum Beispiel wenn die Daten aus rechtlichen Gründen aufbewahrt werden müssen. **
Welche Maßnahmen sollten Organisationen ergreifen, um die Sicherheit von Patientendaten zu gewährleisten?
Organisationen sollten sicherstellen, dass alle Mitarbeiter geschult sind und die Datenschutzbestimmungen einhalten. Sie sollten auch sicherstellen, dass alle Systeme und Software regelmäßig aktualisiert und geschützt sind. Zudem sollten sie regelmäßige Sicherheitsüberprüfungen durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
Ähnliche Suchbegriffe für Patientendaten
Top-Angebote
Produkte zum Begriff Patientendaten:
-
Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)61,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HP Enterprise HP USB 3.0 to Gig RJ45 Adapter G2 Digital/Daten Netzwerk (4Z7Z7AA)Produktbeschreibung: HP USB 3.0 to RJ45 Adapter G2 - Netzwerkadapter - USB 3.0 - Gigabit Ethernet x 1, Gerätetyp: Netzwerkadapter, Formfaktor: Extern, Schnittstellentyp (Bustyp): SuperSpeed USB 3.0, Ports: Gigabit Ethernet x 1, Abmessungen (Breite x Tiefe x Höhe): 17,2 cm x 2,1 cm x 1,5 cm, Gewicht: 21 g, Verdrahtungstyp: Ethernet 10Base-T, Ethernet 100Base-TX, Ethernet 1000Base-T, Data Link Protocol: 10Mb LAN, 100Mb LAN, 1GbE, Datenübertragungsrate: 1 Gbps, Produktzertifizierungen: USB 3.0, Systemanforderungen: Windows 10, Windows 11, Entwickelt für: HP 245 G10 Notebook, 250 G9 Notebook; Fortis 11 G9 Q Chromebook22,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann die Sicherheit und Vertraulichkeit von Patientendaten in Gesundheitseinrichtungen gewährleistet werden?
Die Sicherheit und Vertraulichkeit von Patientendaten in Gesundheitseinrichtungen kann durch die Implementierung strenger Datenschutzrichtlinien und -verfahren, die Schulung des Personals im Umgang mit sensiblen Daten und die Verwendung von sicheren IT-Systemen und Verschlüsselungstechnologien gewährleistet werden. Regelmäßige Überprüfungen und Audits der Sicherheitsmaßnahmen sowie die Einhaltung gesetzlicher Vorschriften wie der DSGVO sind ebenfalls entscheidend, um den Schutz der Patientendaten zu gewährleisten. Darüber hinaus ist es wichtig, das Bewusstsein für Datenschutz und Informationssicherheit bei allen Mitarbeitern zu schärfen und sicherzustellen, dass nur autorisierte Personen **
-
Wie werden Patientendaten sicher und vertraulich gespeichert und verwaltet? Wie können wir sicherstellen, dass Patientendaten vor unbefugtem Zugriff geschützt sind?
Patientendaten werden sicher und vertraulich gespeichert, indem sie in verschlüsselten Datenbanken gespeichert werden und nur autorisierte Personen Zugriff haben. Es werden strenge Zugriffskontrollen und Protokolle implementiert, um sicherzustellen, dass nur berechtigte Personen auf die Daten zugreifen können. Regelmäßige Schulungen und Überprüfungen helfen dabei, die Sicherheit und Vertraulichkeit der Patientendaten zu gewährleisten. **
-
Wie können Gesundheitseinrichtungen die IT-Sicherheit verbessern, um sensible Patientendaten vor Cyberangriffen zu schützen?
Gesundheitseinrichtungen können die IT-Sicherheit verbessern, indem sie regelmäßige Schulungen für Mitarbeiter zum Thema Datenschutz und Cybersecurity anbieten. Zudem sollten sie eine starke Passwortrichtlinie implementieren und regelmäßige Sicherheitsupdates durchführen. Darüber hinaus ist die Verschlüsselung sensibler Daten und die Implementierung von Firewalls und Antivirenprogrammen entscheidend, um Patientendaten vor Cyberangriffen zu schützen. **
-
Wie können Gesundheitseinrichtungen ihre IT-Sicherheit verbessern, um sensible Patientendaten vor Cyberangriffen zu schützen?
Gesundheitseinrichtungen können ihre IT-Sicherheit verbessern, indem sie regelmäßige Schulungen für Mitarbeiter zur Sensibilisierung für Cyberbedrohungen durchführen. Zudem sollten sie eine mehrschichtige Sicherheitsstrategie implementieren, die Firewalls, Antivirus-Software und regelmäßige Sicherheitsupdates umfasst. Darüber hinaus ist es wichtig, Zugriffsrechte zu beschränken und regelmäßige Sicherheitsaudits durchzuführen, um potenzielle Schwachstellen zu identifizieren. **

Wie können Gesundheitseinrichtungen sicherstellen, dass die Privatsphäre und die Sicherheit der Patientendaten gewahrt bleiben?
Gesundheitseinrichtungen können die Privatsphäre und Sicherheit der Patientendaten gewährleisten, indem sie strenge Datenschutzrichtlinien und -verfahren implementieren. Dazu gehört die Verschlüsselung von Daten, die Schulung des Personals im Umgang mit sensiblen Informationen und die regelmäßige Überprüfung der Sicherheitsmaßnahmen. Zudem sollten Zugriffsrechte streng kontrolliert und nur autorisierten Personen gewährt werden. **
Wie können Patientendaten sicher und vertraulich gespeichert und übertragen werden? Wie können medizinische Einrichtungen sicherstellen, dass Patientendaten vor unbefugtem Zugriff geschützt sind?
Patientendaten können sicher und vertraulich gespeichert werden, indem sie in verschlüsselten Datenbanken gespeichert werden und nur autorisierten Personen Zugriff gewährt wird. Bei der Übertragung von Patientendaten sollten sichere Kommunikationswege wie VPN oder verschlüsselte E-Mails verwendet werden. Medizinische Einrichtungen können sicherstellen, dass Patientendaten vor unbefugtem Zugriff geschützt sind, indem sie Zugriffsrechte nur an autorisierte Mitarbeiter vergeben und regelmäßige Schulungen zum Datenschutz durchführen. Zudem sollten sie regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
Top-Angebote
Produkte zum Begriff Patientendaten:
-
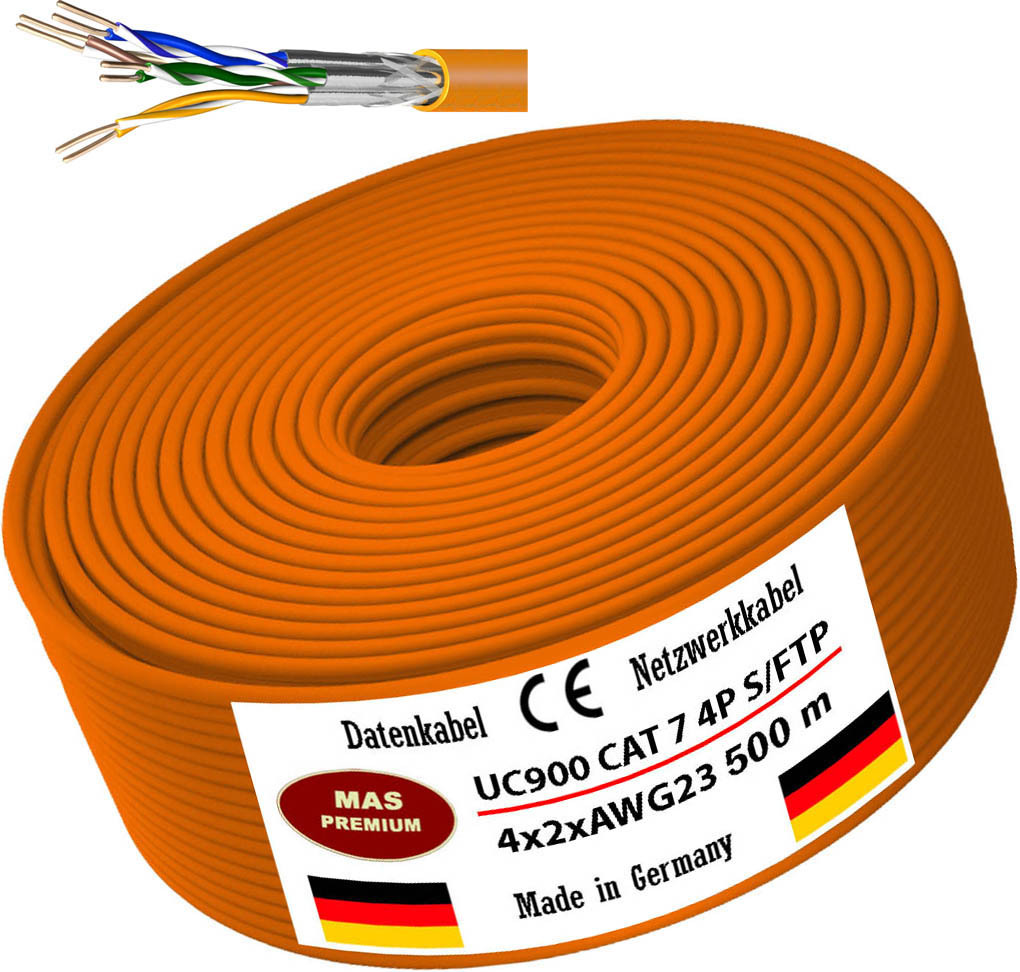
500 m UC900 HS23 CAT 7 Daten- Netzwerk- Verlege- Kommunikationskabel Halogenfrei20% mehr Reichweite bei 10GBit; bis 20% EinsparpotentialVerwendung: Installationskabel für den Innenbereich UC900 HS23 C7 S/FTP 4P LSHF. Kupfer-Datenkabel der Kategorie Kat.7 für die strukturierte Verkabelung mit einer Bandbreite von 1000 MHz. Mit Folienpaarschirmung und und hochwertiger Geflechtsabdeckung ist das Kabel doppelt geschirmt. Das 4-paarige Simplex Verlegekabel mit 8 Kupferadern AWG23ist für den Anschluss von Dosen, Patchfeldern und Modulen, auch mit LSA-Technik, zur Verlegung in Gebäuden, im Kanal und Unterputz geeignet und übertrifft die Anforderungen nach EN 50173-1; EN 50288-4-1, ISO/IEC 11801; IEC 61156-5 und IEEE 802.3 af/at/bt. Der Mantel ist aus halogenfreiem, flammwidrigem MaterialTechnische Daten- Kurzbeschreibung: Datenkabel Netzwerkkabel Installationskabel - Type: UC900 HS23 CAT 7 4P LSHF Eca S/FTP 4X2XAWG23 - Leiter-Nennquerschnitt: 0,64 mm² - Leiter-Durchmesser: Ø 0,56 mm (AWG 23) - Laufender Meter: 500 m - Leiter: Kl.1 = eindrähtig Cu-Draht, blank - Ader-Zahl817,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)61,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann man seine Patientendaten löschen lassen?
Ja, Patienten haben das Recht, ihre persönlichen Daten löschen zu lassen. Dies wird durch das Recht auf Vergessenwerden im Rahmen der Datenschutzgesetze ermöglicht. Es ist jedoch wichtig zu beachten, dass es bestimmte Ausnahmen geben kann, zum Beispiel wenn die Daten aus rechtlichen Gründen aufbewahrt werden müssen. **
-
Welche Maßnahmen sollten Organisationen ergreifen, um die Sicherheit von Patientendaten zu gewährleisten?
Organisationen sollten sicherstellen, dass alle Mitarbeiter geschult sind und die Datenschutzbestimmungen einhalten. Sie sollten auch sicherstellen, dass alle Systeme und Software regelmäßig aktualisiert und geschützt sind. Zudem sollten sie regelmäßige Sicherheitsüberprüfungen durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann die Sicherheit und Vertraulichkeit von Patientendaten in Gesundheitseinrichtungen gewährleistet werden?
Die Sicherheit und Vertraulichkeit von Patientendaten in Gesundheitseinrichtungen kann durch die Implementierung strenger Datenschutzrichtlinien und -verfahren, die Schulung des Personals im Umgang mit sensiblen Daten und die Verwendung von sicheren IT-Systemen und Verschlüsselungstechnologien gewährleistet werden. Regelmäßige Überprüfungen und Audits der Sicherheitsmaßnahmen sowie die Einhaltung gesetzlicher Vorschriften wie der DSGVO sind ebenfalls entscheidend, um den Schutz der Patientendaten zu gewährleisten. Darüber hinaus ist es wichtig, das Bewusstsein für Datenschutz und Informationssicherheit bei allen Mitarbeitern zu schärfen und sicherzustellen, dass nur autorisierte Personen **
-
Wie werden Patientendaten sicher und vertraulich gespeichert und verwaltet? Wie können wir sicherstellen, dass Patientendaten vor unbefugtem Zugriff geschützt sind?
Patientendaten werden sicher und vertraulich gespeichert, indem sie in verschlüsselten Datenbanken gespeichert werden und nur autorisierte Personen Zugriff haben. Es werden strenge Zugriffskontrollen und Protokolle implementiert, um sicherzustellen, dass nur berechtigte Personen auf die Daten zugreifen können. Regelmäßige Schulungen und Überprüfungen helfen dabei, die Sicherheit und Vertraulichkeit der Patientendaten zu gewährleisten. **
Ähnliche Suchbegriffe für Patientendaten
-
HP Enterprise HP USB 3.0 to Gig RJ45 Adapter G2 Digital/Daten Netzwerk (4Z7Z7AA)Produktbeschreibung: HP USB 3.0 to RJ45 Adapter G2 - Netzwerkadapter - USB 3.0 - Gigabit Ethernet x 1, Gerätetyp: Netzwerkadapter, Formfaktor: Extern, Schnittstellentyp (Bustyp): SuperSpeed USB 3.0, Ports: Gigabit Ethernet x 1, Abmessungen (Breite x Tiefe x Höhe): 17,2 cm x 2,1 cm x 1,5 cm, Gewicht: 21 g, Verdrahtungstyp: Ethernet 10Base-T, Ethernet 100Base-TX, Ethernet 1000Base-T, Data Link Protocol: 10Mb LAN, 100Mb LAN, 1GbE, Datenübertragungsrate: 1 Gbps, Produktzertifizierungen: USB 3.0, Systemanforderungen: Windows 10, Windows 11, Entwickelt für: HP 245 G10 Notebook, 250 G9 Notebook; Fortis 11 G9 Q Chromebook22,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
StarTech.com USB-C TO ETHERNET ADAPTER 1FT Adapter Digital/Daten Netzwerk 0,3 m (US1GC30B2)Produktbeschreibung: Startech USB-C auf Gigabit Ethernet Adapter, Gigabit Netzwerkadapter - Netzwerkadapter - USB-C - Gigabit Ethernet x 1, Gerätetyp: Netzwerkadapter, Formfaktor: Extern, Schnittstellentyp (Bustyp): USB-C, Ports: Gigabit Ethernet x 1, Abmessungen (Breite x Tiefe x Höhe): 17,4 cm x 2,7 cm x 1,6 cm, Gewicht: 23 g, Verdrahtungstyp: Ethernet 10Base-T, Ethernet 100Base-TX, Ethernet 1000Base-T, Data Link Protocol: 10Mb LAN, 100Mb LAN, 1GbE, Datenübertragungsrate: 5 Gbps, Kapazität: Jumbo-Frame-Größe: 9000, Prozessor: ASIX AX88179A, Produktzertifizierungen: IEEE 802.3, IEEE 802.3u, IEEE 802.1Q, IEEE 802.3ab, IEEE 802.3az, USB 3.2 Gen 1, Farbe: Grau, Systemanforderungen: Microsoft Windows Server 2003, Microsoft Windows Server 2008 R2, Android, Google Chrome OS, Microsoft Windows Server 2012, Microsoft Windows Server 2012 R2, Linux Kernel 2.6.14 oder höher, Microsoft Windows Server 2016, Microsoft Windows Server 2019, Nur Linux LTS-Versionen, Apple MacOS X 10.9 - 10.15, Microsoft Windows Server 2022, Microsoft Windows XP / Vista / 7 / 8 / 8.1 / 10 / 11, Apple macOS 12.0, Apple macOS 13.026,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Gesundheitseinrichtungen die IT-Sicherheit verbessern, um sensible Patientendaten vor Cyberangriffen zu schützen?
Gesundheitseinrichtungen können die IT-Sicherheit verbessern, indem sie regelmäßige Schulungen für Mitarbeiter zum Thema Datenschutz und Cybersecurity anbieten. Zudem sollten sie eine starke Passwortrichtlinie implementieren und regelmäßige Sicherheitsupdates durchführen. Darüber hinaus ist die Verschlüsselung sensibler Daten und die Implementierung von Firewalls und Antivirenprogrammen entscheidend, um Patientendaten vor Cyberangriffen zu schützen. **
-
Wie können Gesundheitseinrichtungen ihre IT-Sicherheit verbessern, um sensible Patientendaten vor Cyberangriffen zu schützen?
Gesundheitseinrichtungen können ihre IT-Sicherheit verbessern, indem sie regelmäßige Schulungen für Mitarbeiter zur Sensibilisierung für Cyberbedrohungen durchführen. Zudem sollten sie eine mehrschichtige Sicherheitsstrategie implementieren, die Firewalls, Antivirus-Software und regelmäßige Sicherheitsupdates umfasst. Darüber hinaus ist es wichtig, Zugriffsrechte zu beschränken und regelmäßige Sicherheitsaudits durchzuführen, um potenzielle Schwachstellen zu identifizieren. **
-
Wie können Gesundheitseinrichtungen sicherstellen, dass die Privatsphäre und die Sicherheit der Patientendaten gewahrt bleiben?
Gesundheitseinrichtungen können die Privatsphäre und Sicherheit der Patientendaten gewährleisten, indem sie strenge Datenschutzrichtlinien und -verfahren implementieren. Dazu gehört die Verschlüsselung von Daten, die Schulung des Personals im Umgang mit sensiblen Informationen und die regelmäßige Überprüfung der Sicherheitsmaßnahmen. Zudem sollten Zugriffsrechte streng kontrolliert und nur autorisierten Personen gewährt werden. **
-
Wie können Patientendaten sicher und vertraulich gespeichert und übertragen werden? Wie können medizinische Einrichtungen sicherstellen, dass Patientendaten vor unbefugtem Zugriff geschützt sind?
Patientendaten können sicher und vertraulich gespeichert werden, indem sie in verschlüsselten Datenbanken gespeichert werden und nur autorisierten Personen Zugriff gewährt wird. Bei der Übertragung von Patientendaten sollten sichere Kommunikationswege wie VPN oder verschlüsselte E-Mails verwendet werden. Medizinische Einrichtungen können sicherstellen, dass Patientendaten vor unbefugtem Zugriff geschützt sind, indem sie Zugriffsrechte nur an autorisierte Mitarbeiter vergeben und regelmäßige Schulungen zum Datenschutz durchführen. Zudem sollten sie regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.